Protection proactive des espaces numériques
L’évolution constante des technologies expose les utilisateurs à de multiples vulnérabilités qui touchent la sécurité des comptes, la protection des appareils et la confidentialité des données. Adopter une hygiène numérique rigoureuse réduit les risques d’intrusion, de vol d’identifiants et de compromission des accès avant qu’une attaque n’atteigne sa cible.
Verrouiller les accès personnels
Le choix d’identifiants complexes constitue une première barrière contre l’accès non autorisé aux comptes. L’utilisation d’un gestionnaire de mots de passe permet de créer des mots de passe uniques et des combinaisons aléatoires difficiles à deviner par force brute. Cette séparation des identifiants limite la réutilisation des mots de passe et évite qu’une fuite de données sur un service compromette l’ensemble des comptes de l’utilisateur.

Mots de passe uniques

Renouvellement périodique des clés

Surveillance des connexions

Verrouillage auto des sessions

Récupération via courriel chiffré

Désactivation des profils inactifs
Cartographier les pièges numériques
Les réseaux mondiaux abritent des logiciels malveillants capables de s’infiltrer silencieusement dans les systèmes d’exploitation et de compromettre les données. Une attaque par hameçonnage exploite l’urgence pour soutirer des identifiants ou des coordonnées bancaires au moyen de courriels falsifiés. Les attaques par rançongiciel peuvent chiffrer ou bloquer l’accès à des disques durs entiers jusqu’au paiement d’une somme exigée. Face à ces scénarios d’extorsion numérique, une sauvegarde externe déconnectée permet de restaurer un environnement sain sans céder au chantage.
Vérification à multiples facteurs
Ajouter une validation biométrique ou un code éphémère renforce l’authentification multifacteur en limitant l’efficacité d’un identifiant volé et en compliquant fortement la tâche des pirates informatiques.
Reconnaissance par empreinte digitale
Application génératrice de codes
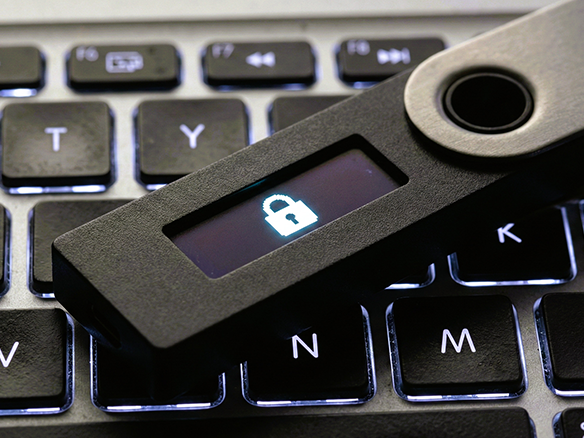
Jeton cryptographique physique USB
Boucliers et programmes défensifs
Pare-feu de nouvelle génération
Filtrer le trafic entrant avec un pare-feu réseau permet de bloquer les requêtes non autorisées avant qu’elles n’atteignent le réseau local.
Réseau privé virtuel chiffré
Masquer l’adresse IP lors d’une connexion publique empêche l’interception des paquets de données sensibles.
Analyseur de code malveillant
Analyser les fichiers téléchargés permet de détecter un code malveillant et d’isoler rapidement les menaces dans une zone de quarantaine hermétique.
Réflexes quotidiens de navigation
L’examen minutieux des adresses URL permet d’identifier plus facilement les sites contrefaits et les liens suspects. Désactiver le signal Bluetooth dans les lieux publics réduit l’exposition à des connexions indésirables. De plus, maintenir le système d’exploitation à jour corrige les failles de sécurité dès que des correctifs de sécurité sont installés.
Protéger les infrastructures professionnelles
La segmentation du réseau interne limite la propagation d’un logiciel malveillant d’un département à l’autre. La formation régulière des collaborateurs développe les réflexes de cybersécurité et aide chaque employé à signaler un courriel suspect. En parallèle, le chiffrement des disques durs protège les données du matériel nomade en cas de perte ou de vol.
Anticipation face aux mutations
L’architecture de la sécurité de l’information exige une adaptation permanente face à l’évolution des menaces numériques. Les tactiques d’intrusion évoluent et peuvent s’appuyer sur des algorithmes sophistiqués pour contourner les protections classiques. Maintenir une veille technologique et réévaluer régulièrement les mesures de protection aide à préserver les bases de données confidentielles contre de nouvelles méthodes d’attaque.